Kabar buruk bagi kalian yang sering menggunakan aplikasi bajakan!
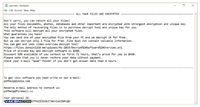
Pesan di atas adalah sebuah pesan yang tercipta pada PC yang terkena Ransomware Rumba. Virus Rumba hanyalah versi baru dari ancaman lain, namun, tidak ada perbedaan besar dalam virus itu sendiri, kecuali untuk nama, ekstensi tambahan dan catatan tebusan yang sedikit disesuaikan '_openme.txt', yang memberikan penjelasan terperinci. pada apa yang diharapkan penjahat dari pengguna, ketika sistem mereka dikompromikan. Tetapi bahkan sebelum Anda melihat fitur-fitur ini, ransomware melakukan banyak proses latar belakang sebelum menghadirkannya sendiri.

Diyakini bahwa virus Rumba saat ini sebagian besar menyebar melalui berbagai eksploitasi perangkat lunak dan alat KMSpico, yang merupakan aktivator Windows ilegal, yang para peretas suka gunakan sebagai umpan untuk menyebarkan malware mereka. Setelah pengguna membuka atau menginstal program yang terinfeksi, rumba ransomware juga akan diinisiasi dan mulai melakukan operasi jahat. Itu memodifikasi kunci registri Windows untuk tetap gigih dan mendapatkan otorisasi, mem-bypass perlindungan antivirus, menulis sendiri ke berbagai folder sistem untuk muncul kembali setelah komputer dimatikan dan dinyalakan, mencari file yang cocok untuk Enkripsi dan lain-lain. Proses ini tidak memakan waktu lama dan biasanya tidak terlalu mencolok. Korban hanya bisa melihat konsekuensinya.
Ketika virus Rumba melihat semua data yang ingin dienkripsi, ia menggunakan Cipher untuk mengunci mereka, jadi hanya mereka yang memiliki kode dekripsi yang dapat mengaksesnya, yang tentu saja hanya pengembang .rumba sendiri. Ini memungkinkan mereka untuk meminta uang tebusan tetapi untuk memberi tahu para korban mengapa komputer mereka terinfeksi Rumba ransomware menjatuhkan catatan teks tebusan di layar dan menambahkan string .rumba ke setiap nama file yang terpengaruh ('pictureofdog.jpg' akhirnya menjadi ' pictureofdog.jpg.rumba '). Ini hanya teknik Scareware, yang mencoba mendorong pengguna untuk membayar, seperti isi catatan tebusan, mengatakan bahwa Anda harus melakukannya dalam 72 jam, bahwa tidak ada pilihan lain dan lain-lain. Tetapi Anda harus mengerti, bahwa penjahat tidak bisa dipercayai apa pun yang mereka katakan, dan ini adalah situasi yang sangat umum ketika korban membayar tetapi tidak mendapatkan kembali decrypter yang dijanjikan.
Pembuat ransomware juga manusia. Mereka juga menikmati liburan akhir tahun sebelum kembali menjalankan aksinya di awal 2019.
Terbukti, infeksi ransomware marak terjadi di bulan Januari 2019. Berbeda dengan para pekerja kantoran atau anak sekolah yang ditunggu kehadirannya setelah liburan, kehadiran pembuat ransomware tentu tidak diharapkan.
Karena jika komputer kita menjadi korban ransomware, maka pembuatnya akan mendapatkan sumpah serapah karena file penting di komputer pengguna dikunci secara digital (enkripsi).
Untuk mendapatkan kembali file yang dienkripsi, korban ransomware harus membayar uang tebusan (ransom) yang bervariasi besarannya, bahkan ada yang sampai USD 980 atau sekitar Rp 14 juta.
Penyebaran Rumba ransomware cukup tinggi dan banyak dilaporkan mengenkripsi komputer dari negara-negara seperti Turki, Mesir, Yunani, Brasil, Chile, Ekuador,
Venezuela, Jerman, Polandia, Hungaria, Indonesia, dan Thailand.
Karena faktor infeksi utama ransomware adalah melalui instalasi crack yang biasanya digunakan untuk membajak software, maka secara tidak langsung dapat dikatakan kalau negara-negara yang banyak menjadi korban Rumba memiliki tingkat pengguna crack atau software bajakan yang cukup tinggi.
Aksi Rumba
Rumba akan menginfeksi komputer korbannya ketika mencari crack. Crack adalah program bantu khusus yang biasanya digunakan untuk membajak software asli.
Salah satu korban Rumba mendapatkan crack dari situs yang menawarkan program bajakan seperti gambar 2 di bawah ini.

Aktivitas membajak piranti lunak adalah kegiatan melanggar hukum dan Vaksincom menyarankan para pengguna komputer untuk menghindari membajak software dan sedapat mungkin mengusahakan untuk menggunakan software asli.
Tingginya biaya membeli piranti lunak dapat disiasati dengan membeli notebook yang sudah termasuk software original (Sistem Operasi) di dalamnya.
Sedangkan untuk software pengganti MS Office, jika ada kendala biaya, ada baiknya mempertimbangkan menggunakan software alternatif yang legal seperti Open Office atau Libre Office yang menurut pengalaman penulis sudah memiliki kompatibilitas yang cukup baik dan dapat membuka file MS Office seperti docx, xlsx karena format ini sudah distandarisasi oleh Open Document Format dan dapat dibuka baik menggunakan Open/Libre Office dan Google Docs/Sheet dan sebaliknya.
Penggunaan software bajakan, selain mengakibatkan infeksi ransomware dalam proses membajak seperti kasus Rumba ini, juga membuka celah keamanan besar bagi sistem yang menggunakan. Karena semua software, baik sistem operasi dan aplikasi, pada dasarnya membutuhkan update secara teratur. Pasalnya, selalu ditemukan celah keamanan baru untuk semua software setiap hari.
Dengan menggunakan software legal, pengguna software dapat melakukan update software secara otomatis dan aman dari eksploitasi.
Rumba akan mengenkripsi menggunakan Salsa20 dengan kunci 256 bit. Sebelum melakukan enkripsi, Rumba akan menghubungi server di grovyroet.online yang akan mengirimkan masterkey yang nantinya akan digunakan Rumba untuk mengenkripsi semua data di komptuer korbannya.
Jika tidak mendapatkan master key dari server, Rumba akan menggunakan masterkey lain yang sudah tersedia.
Satu catatan menarik yang menjadi perhatian adalah ketika pertama kali menginfeksi sistem, Rumba akan mencari antivirus Windows Defender dan untuk memuluskan aksinya, pertama-tama ia akan melumpuhkan Windows Defender di komputer yang diincarnya dengan menonaktifkan realtime monitoring.
Antisipasi dan Pencegahan
Saat ini, metode enkripsi Rumba belum dapat dipecahkan karena kunci dekripsi hanya dimiliki oleh pembuat ransomware.
Jika Anda cukup "beruntung", di mana ketika proses menghubungi server gagal dan tidak mendapatkan masterkey, maka Rumba akan menggunakan masterkey default dalam mengenkripsi data korbannya.
Dalam kasus ini, dekripsi atas file yang dienkkripsi oleh Rumba menjadi mungkin. Adapun ID file yang sudah bisa di-dekripsi adalah :
6se9RaIxXF9m70zWmx7nL3bVRp691w4SNY8UCir0
atau
D02NfEP94dKUO3faH1jwqqo5f9uqRw2Etn2lP3VB
Cara mengetahui ID file yang terenkripsi adalah dengan membuka file yang terenkripsi menggunakan Notepad lalu lihat bagian akhir dari file dan perhatikan string di depan {36A69889...} (bagian yang ditandai kuning dalam gambar 3 di bawah).
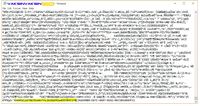
Jika string tersebut sesuai dengan dua string di atas, maka kunci dekripsi tersebut menggunakan kunci standar.
Hubungi penyedia program antivirus Anda untuk mengetahui lebih jauh kemungkinan recovery data Anda yang dienkripsi Rumba.
Jika ID file Anda berbeda dengan dua ID di atas, langkah yang dapat dilakukan adalah menyimpan data yang terenkripsi beserta pesan ransomware dan berdoa semoga segera dekripsi atas Rumba ini segera ditemukan.
Untuk mencegah infeksi ransomware di kemudian hari, ada baiknya menerapkan beberapa langkah tambahan seperti menonaktifkan WSH, WPS dan menggunakan program antivirus yang cukup andal dalam menghadapi ransomware seperti hasil pengetesan yang dilakukan oleh PC Magazine.

Namun terlepas dari apapun perlindungan yang Anda lakukan, Vaksincom akan menginformasikan satu 'aji pamungkas' dalam menghadapi semua ransomware, baik ransomware yang ada saat ini maupun ransomware masa depan.
Aji pamungkasnya bukan program antivirus, tetapi backup, backup, dan backup.
ngerii juga y gan sampe 980 dolar itu gaji brapa bulan kerja ya ? hmmm
BalasHapusMantap ya
BalasHapussaat ini saya sedang migrasi ke LinuxMint gan, jadi berusaha tidak menggunakan Software ilegal...
BalasHapusgo Linux...